অটোরিকশায় ফেলে যাওয়া ব্যাগ ফিরিয়ে...
নগরীর বন্দরবাজারে অটোরিকশা থেকে ভুলবশত ফেলে যাওয়া ব্যাগ ও এর ভেতরে থাকা মূল্যবান সামগ্রী উদ্ধার করে প্রকৃত মালিকের কাছে হস্তান্তর করেছে কোতোয়ালী মডেল থানা...


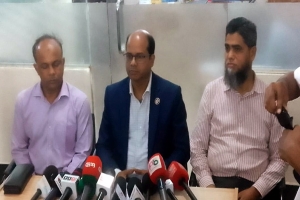
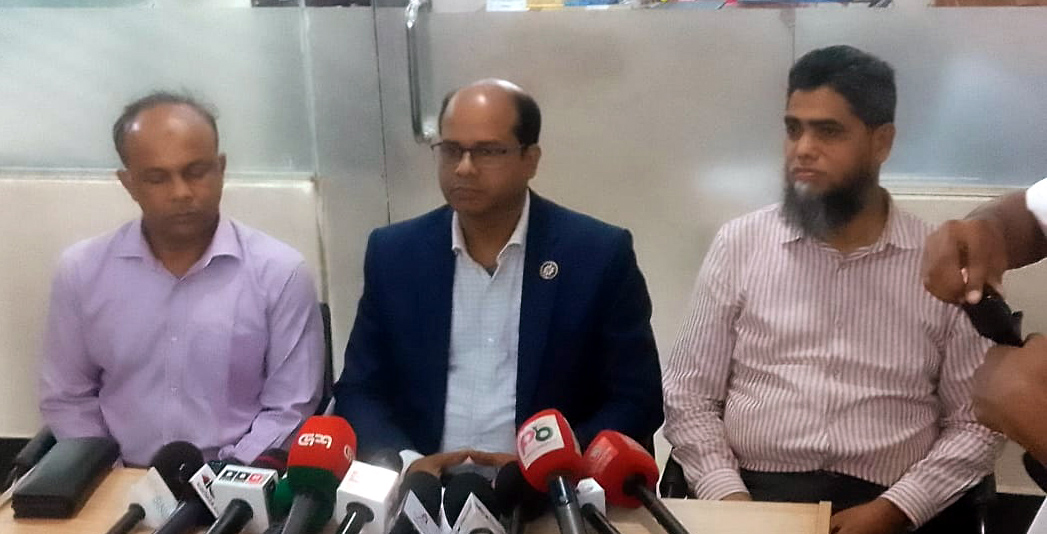
সংবাদ সম্মেলনে সোনালী ব্যাংক কর্তৃপক্ষ

ছবি সংগৃহীত
সিলেটের সোনালী ব্যাংক পিএলসি-এর কোর্ট বিল্ডিং শাখার এক গ্রাহকের হিসাব থেকে ৩৫ লাখ টাকা উধাও হওয়ার অভিযোগের বিষয়ে নিজেদের তদন্তের তথ্য প্রকাশ করেছে ব্যাংক কর্তৃপক্ষ। ব্যাংকের দাবি, সাত দিনে ৩৯টি লেনদেনের মাধ্যমে ওই হিসাব থেকে ৩৩ লাখ ৪৪ হাজার ৭৩০ টাকা স্থানান্তর করা হয়েছে।
এ ঘটনায় গ্রাহকের ব্যবহৃত মোবাইল ফোন, বিকাশ অ্যাকাউন্ট ও লেনদেনের ধরন নিয়েও বিভিন্ন তথ্য তুলে ধরেছে ব্যাংক।
সোমবার (১৬ নভেম্বর) সিলেটের কোর্ট বিল্ডিং শাখায় আয়োজিত সংবাদ সম্মেলনে এসব তথ্য জানানো হয়। এতে লিখিত বক্তব্য পাঠ করেন সোনালী ব্যাংক পিএলসি-এর প্রিন্সিপাল অফিস, সিলেটের ডেপুটি জেনারেল ম্যানেজার হিমাংশু আচার্য্য।
লিখিত বক্তব্যে ব্যাংক কর্তৃপক্ষ জানায়, সম্প্রতি বিভিন্ন গণমাধ্যমে কোর্ট বিল্ডিং শাখার গ্রাহক দিলীপ কুমার দাশ চৌধুরীর হিসাব থেকে তাঁর অভিযোগ অনুযায়ী ৩৫ লাখ টাকা উধাও হওয়ার খবর প্রকাশিত হয়। অর্থ স্থানান্তরের প্রক্রিয়াটি প্রযুক্তিগতভাবে জটিল হওয়ায় তাৎক্ষণিক অনুসন্ধানে বিস্তারিত তথ্য পাওয়া সম্ভব হয়নি। তবে প্রধান কার্যালয়ের মাধ্যমে অর্থ স্থানান্তরের সঙ্গে সংশ্লিষ্ট সুবিধাভোগী হিসাবগুলোতে তাৎক্ষণিকভাবে স্টপ পেমেন্ট ও ডেবিট ফ্রিজ কার্যকর করা হয়।
ব্যাংকের ভাষ্য অনুযায়ী, বিষয়টি নিয়ে শাখা, প্রিন্সিপাল অফিস, জেনারেল ম্যানেজার (জিএম) অফিস ও প্রধান কার্যালয়ের সমন্বয়ে তদন্ত করা হয়েছে। এতে বেশ কিছু তথ্য ও অগ্রগতি পাওয়া গেছে।
তদন্তের তথ্য তুলে ধরে ব্যাংক জানায়, গ্রাহক নিজেকে বাটন ফোন ব্যবহারকারী হিসেবে গণমাধ্যমে পরিচয় দিলেও তিনি প্রকৃতপক্ষে অ্যান্ড্রয়েড স্মার্টফোন ব্যবহার করেন। তাঁর ঘনিষ্ঠজনেরাও বিষয়টি জানেন বলে দাবি করেছে ব্যাংক। এমনকি সংবাদ সম্মেলনের দিনও তাঁকে অ্যান্ড্রয়েড ফোন ব্যবহার করতে দেখা গেছে। তাঁর ব্যবহৃত ফোনে পস সুবিধাও রয়েছে বলে লিখিত বক্তব্যে উল্লেখ করা হয়।
বক্তব্যে আরও বলা হয়, একই সিম নম্বর ব্যবহার করে গ্রাহক একটি বিকাশ অ্যাকাউন্ট পরিচালনা করেন। গত ৩ অক্টোবর ২০২৬ তারিখে অপরিচিত একটি নম্বর থেকে যোগাযোগ করে তাঁর কাছ থেকে তথ্য সংগ্রহের পর প্রতারক চক্র ওই বিকাশ অ্যাকাউন্ট হ্যাক করে প্রায় ৩০ হাজার টাকা নিয়ে যায় বলে ব্যাংকের বক্তব্যে উল্লেখ করা হয়। এ ঘটনায় তিনি কোতোয়ালি থানায় ২৬০ নম্বর সাধারণ ডায়েরি (জিডি) করলেও ব্যাংককে বিষয়টি জানাননি বলে দাবি কর্তৃপক্ষের।
গ্রাহকের স্মার্টফোন পরীক্ষা করে দুটি সিকিউরিটি ফিঙ্গারপ্রিন্ট পাওয়া গেছে বলেও সংবাদ সম্মেলনে জানানো হয়। ব্যাংকের ভাষ্য অনুযায়ী, গ্রাহকের ১০টি আঙুল পরীক্ষা করে মাত্র একটি আঙুলের ফিঙ্গারপ্রিন্ট তাঁর নিজের বলে শনাক্ত করা হয়েছে। বাকি ফিঙ্গারপ্রিন্টগুলো কার, সে বিষয়ে গ্রাহক সন্তোষজনক ব্যাখ্যা দিতে পারেননি বলে দাবি করা হয়।
এ ছাড়া গ্রাহকের মোবাইল ফোনে এসএমএস অপশন বন্ধ এবং ফোনে থাকা মাইজিপি অ্যাপ একাধিক ডিভাইসে লগইন করা অবস্থায় পাওয়া গেছে বলে লিখিত বক্তব্যে উল্লেখ করা হয়।
লেনদেনের বিবরণ তুলে ধরে ব্যাংক জানায়, গত ২ নভেম্বর থেকে ৮ নভেম্বর পর্যন্ত সাত দিনে মোট ৩৯টি লেনদেনের মাধ্যমে ৩৩ লাখ ৪৪ হাজার ৭৩০ টাকা স্থানান্তর করা হয়েছে। এ প্রসঙ্গে ব্যাংক কর্তৃপক্ষ প্রশ্ন তোলে, কোনো পেশাদার হ্যাকার সাত দিন ধরে এভাবে এতগুলো পৃথক লেনদেনের ঝুঁকি নিতেন কি না।
লিখিত বক্তব্যে আরও বলা হয়, সংশ্লিষ্ট অ্যাপ ব্যবহার করে গ্রাহকের নিজের মোবাইল ফোনেও রিচার্জ করা হয়েছে। এ ছাড়া নয়টি ব্যাংকের বিভিন্ন হিসাবে, শেয়ারবাজারের একটি বিও (বেনিফিশিয়ারি ওনার্স) অ্যাকাউন্টে এবং বিভিন্ন কেনাকাটায় বাংলা কিউআর কোড ব্যবহার করেও টাকা স্থানান্তর করা হয়েছে বলে তদন্তে পাওয়া তথ্যের উল্লেখ করে ব্যাংক কর্তৃপক্ষ।
ব্যাংকের দাবি, লেনদেনগুলোর প্রায় সবই মধ্যরাতে, সাধারণত মানুষের ঘুমানোর সময়ে হয়েছে। এ প্রসঙ্গে লিখিত বক্তব্যে প্রশ্ন তোলা হয়, একজন পেশাদার হ্যাকার কি শুধু মধ্যরাতেই এ ধরনের লেনদেন পরিচালনা করবেন?
ব্যাংক কর্তৃপক্ষ জানায়, শাখা থেকে প্রধান কার্যালয় পর্যন্ত বিভিন্ন পর্যায়ে তদন্তের পর পাওয়া তথ্য ও অগ্রগতি জনসাধারণের অবগতির জন্য সংবাদ সম্মেলনে তুলে ধরা হয়েছে।
এসএ/সিলেট